Dans le monde numérique d'aujourd'hui, il est essentiel de savoir comment établir une connexion sécurisée à un serveur. Alors que les cybermenaces continuent d'évoluer, la protection des données sensibles contre les accès et les interceptions non autorisés est essentielle pour les entreprises et les particuliers. L'établissement d'une connexion sécurisée à un serveur renforce vos données contre les violations potentielles, garantissant que les informations restent privées et inchangées.
Avec l'essor des cyberattaques sophistiquées telles que le phishing, les ransomwares et les attaques de type « man-in-the-middle », la sécurisation des connexions aux serveurs n'a jamais été aussi importante. Le chiffrement est essentiel pour protéger les données pendant le transfert. Il transforme les données lisibles en formats codés que seules les parties autorisées peuvent comprendre, offrant ainsi une couche de sécurité importante.
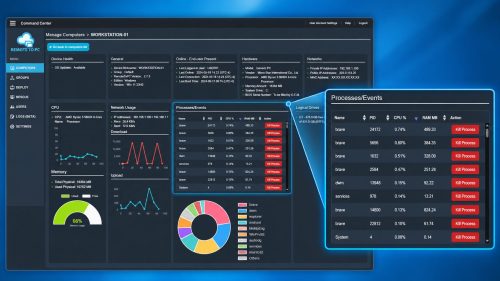
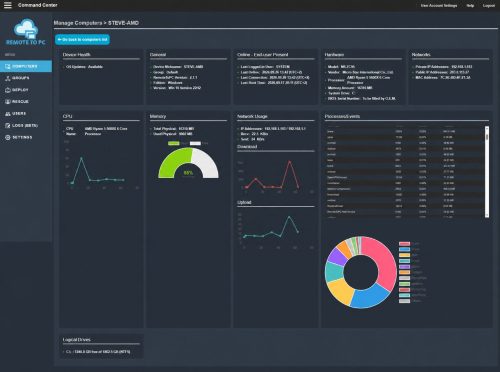
Pour ceux qui recherchent une solution solide, RemoteToPC propose un logiciel d'accès distant sécurisé aux ordinateurs, doté d'outils de surveillance et de gestion intégrés. Utilisé par les grandes entreprises comme par les PME, RemoteToPC garantit des connexions rapides, fiables et inviolables. De plus, avec RemoteToPC's IT Pour bénéficier de services d'assistance à distance fiables, vous pouvez recevoir une assistance à distance fiable. IT assistance où que vous soyez, transformant le travail à distance IT nous vous assistons en veillant à ce que vous soyez toujours connecté et soutenu.
Comprendre les connexions sécurisées
L’établissement d’une connexion sécurisée est essentiel pour protéger les interactions numériques. Cette forme de connexion sert de tunnel de protection, garantissant que les données transmises entre un client et un serveur restent confidentielles et inaltérées. À l’ère du numérique, le besoin urgent de protéger les informations sensibles des cybermenaces souligne l’importance des connexions sécurisées.
Le chiffrement joue un rôle essentiel dans ce processus en convertissant les données en un code pour empêcher tout accès non autorisé. Une fois chiffrées, les données deviennent illisibles sans la clé de déchiffrement correspondante, ce qui garantit leur intégrité et leur confidentialité pendant le transfert.
Plusieurs protocoles réseau courants contribuent à établir des connexions sécurisées :
- SSH (shell sécurisé) : Utilisé principalement pour la gestion de serveurs à distance, SSH crypte la session pour se protéger contre les écoutes clandestines et les attaques de l'homme du milieu.
- VPN (Réseau Privé Virtuel) : Crée un réseau privé sur une connexion Internet publique, garantissant que le trafic Internet est crypté et protégé des regards indiscrets.
- HTTPS (protocole de transfert hypertexte sécurisé) : Extension de HTTP, HTTPS utilise SSL/TLS pour crypter les données échangées entre les navigateurs et les sites Web, garantissant ainsi des transactions en ligne sécurisées.
La compréhension de ces concepts est essentielle pour tirer parti d’outils tels que RemoteToPC, qui offre des fonctionnalités de sécurité robustes pour l'accès à distance aux ordinateurs. En intégrant ces protocoles à la technologie de chiffrement, RemoteToPC offre une solution fiable pour établir des connexions sécurisées entre différentes plateformes.
Types de méthodes de connexion sécurisées
L'établissement d'une connexion sécurisée à un serveur est essentiel pour protéger les données sensibles et garantir la confidentialité. Nous examinons ici différentes méthodes disponibles pour sécuriser les connexions :
- SSH (shell sécurisé) : SSH est un protocole réseau cryptographique principalement utilisé pour l'accès à distance. Il fournit un canal sécurisé sur un réseau non sécurisé en chiffrant la session et en garantissant à la fois la confidentialité et l'intégrité des données échangées entre deux systèmes. Idéal pour les administrateurs qui gèrent des serveurs à distance, SSH garantit que les commandes peuvent être exécutées en toute sécurité sans risque d'interception.
- VPN (Réseau Privé Virtuel) : Un VPN étend un réseau privé sur un réseau public, permettant aux utilisateurs d'envoyer et de recevoir des données comme si leurs appareils étaient directement connectés au réseau privé. Cette méthode crypte le trafic Internet, le protégeant ainsi des écoutes clandestines et des accès non autorisés. Les VPN sont particulièrement utiles pour les travailleurs à distance qui accèdent aux réseaux d'entreprise à partir de divers emplacements.
- HTTPS (protocole de transfert hypertexte sécurisé) : Le protocole HTTPS sécurise les communications Web en chiffrant les données échangées entre le navigateur d'un utilisateur et un site Web. Ce protocole est essentiel pour protéger les informations sensibles telles que les identifiants de connexion et les informations de paiement contre toute interception par des acteurs malveillants. Le protocole HTTPS est désormais le protocole standard pour une navigation Web sécurisée.
- SSL / TLS: Les protocoles SSL/TLS sont essentiels pour sécuriser la transmission de données sur les réseaux. SSL (Secure Sockets Layer) et TLS (Transport Layer Security) fournissent un cryptage qui empêche l'écoute clandestine, la falsification et la falsification de messages lors de l'échange de données entre les serveurs Web et les navigateurs ou d'autres applications.
- RDP (Protocole de bureau à distance) : Le protocole RDP permet aux utilisateurs de se connecter à un autre ordinateur via une connexion réseau, offrant ainsi un accès au bureau à distance. La sécurisation des connexions RDP implique l'utilisation d'algorithmes de chiffrement puissants pour protéger les données transférées lors des sessions à distance, atténuant ainsi les risques associés à l'administration à distance.
- FTPS/SFTP : Pour les transferts de fichiers sécurisés, les protocoles FTPS (File Transfer Protocol Secure) et SFTP (Secure File Transfer Protocol) sont couramment utilisés. Le protocole FTPS ajoute la prise en charge du chiffrement via SSL/TLS au protocole FTP, tandis que le protocole SFTP fonctionne sur SSH, offrant des fonctionnalités de sécurité robustes telles que le chiffrement et l'authentification pour garantir que les fichiers sont transférés en toute sécurité entre les hôtes.
Chacune de ces méthodes joue un rôle essentiel dans le maintien de communications sécurisées sur différentes plateformes et applications. La compréhension de leurs fonctionnalités permet aux utilisateurs de choisir les bons outils en fonction de leurs besoins de sécurité spécifiques.
À mesure que le paysage de l'accès à distance évolue, il est crucial de rester informé des tendances futures en matière de surveillance informatique à distance, notamment des solutions innovantes telles que celles proposées par RemoteToPCIls proposent des options de déploiement avancées pour leur logiciel hôte d'accès à distance, permettant une utilisation plus personnalisée et efficace de leurs services. De plus, ils ont récemment introduit de nouveaux plans tarifaires, dont un nouveau Teams Ce plan de niveau pour l'accès à distance des utilisateurs de bureau témoigne de leur engagement à s'adapter aux besoins des utilisateurs tout en maintenant un prix abordable.
Améliorer la sécurité avec des outils avancés
L'établissement d'une connexion sécurisée à un serveur nécessite des outils avancés capables d'assurer une protection complète contre l'évolution des cybermenaces. RemoteToPC Advanced Security se distingue comme une solution robuste, offrant un large éventail de fonctionnalités conçues pour protéger les connexions à distance.
Les principales caractéristiques de RemoteToPC Sécurité avancée
- Protection contre les attaques par force brute et les logiciels malveillants : Protection contre les tentatives d'accès non autorisées et les logiciels malveillants, garantissant que seuls les utilisateurs légitimes peuvent se connecter.
- Autorisations/restrictions relatives à l'heure, au pays, au point de terminaison et aux dossiers : Permet de contrôler en détail qui peut accéder aux ressources du serveur, quand et depuis quel endroit. Cela réduit le risque d'accès non autorisé en fonction de l'emplacement géographique ou des restrictions temporelles.
- Interface d'administration conviviale : Simplifie la gestion des paramètres de sécurité, la rendant accessible même à ceux qui ont une expertise technique limitée.
Importance de l'authentification à deux facteurs
L'intégration de l'authentification à deux facteurs ajoute une couche de sécurité supplémentaire en obligeant les utilisateurs à fournir deux formes d'identification avant d'accéder au site. Cela réduit considérablement le risque d'accès non autorisé, même si les informations de connexion sont compromises.
RemoteToPCDéveloppé par des professionnels chevronnés pour un accès à distance fiable, ce système complète ces outils en fournissant des solutions rapides, sécurisées et abordables. Son intégration avec des mesures de sécurité avancées, telles que celles proposées par RemoteToPC Elle garantit une approche globale de la sécurisation des connexions serveur. De plus, ses dispositifs d'accès à distance permettent aux entreprises de travailler à distance tout en maintenant des niveaux élevés de sécurité et d'accessibilité.
Bonnes pratiques pour établir une connexion sécurisée
La création d'une connexion sécurisée est essentielle pour protéger les données sensibles contre les cybermenaces. Pour y parvenir, il est essentiel de mettre en œuvre les meilleures pratiques suivantes pour des connexions sécurisées :
- Détails de l'authentification forte : Utilisez des mots de passe robustes et une authentification multifacteur pour ajouter une couche de sécurité supplémentaire. Cela réduit le risque d'accès non autorisé à vos systèmes en exigeant plusieurs formes de vérification avant d'autoriser l'entrée.
- Mises à jour et correctifs réguliers : Il est essentiel de maintenir les logiciels à jour. La mise à jour régulière des systèmes garantit que les vulnérabilités sont traitées rapidement, empêchant ainsi toute exploitation potentielle par des acteurs malveillants.
- Pare-feu et programmes antivirus : Déployez des pare-feu pour surveiller et contrôler le trafic réseau entrant et sortant en fonction de règles de sécurité prédéterminées. Complétez ces mesures avec des programmes antivirus pour détecter, prévenir et supprimer les logiciels malveillants, protégeant ainsi votre réseau contre diverses menaces.
- Formation des employés sur la sensibilisation à la sécurité : Sensibilisez vos employés à l’importance de la cybersécurité et apprenez-leur à reconnaître les tentatives de phishing, à utiliser des mots de passe sécurisés et à comprendre les protocoles de signalement des activités suspectes. Une main-d’œuvre bien informée agit comme une première ligne de défense contre les cybermenaces.
L’adoption de ces méthodes de sécurisation des connexions à distance protège non seulement votre organisation, mais permet également aux employés d’acquérir les connaissances nécessaires pour contribuer activement aux efforts de cybersécurité.
Pour les organisations utilisant des logiciels d'accès à distance comme LogMeIn, il est important d'explorer des alternatives offrant des fonctionnalités similaires à un prix plus abordable. RemoteToPC propose une telle alternative, avec des fonctionnalités telles que Local Client Viewer qui permet d'accéder à des ordinateurs hôtes distants sans se connecter à un navigateur Internet.
En outre, la plateforme propose également des paramètres de centre de commande qui peuvent être personnalisés en fonction de besoins spécifiques. La mise en œuvre de stratégies de surveillance et d'alerte telles que celles décrites dans le guide de base peut encore améliorer les mesures de sécurité lors de l'utilisation de services d'accès à distance.
Automatisation des méthodes de connexion sécurisées dans les organisations
La mise en œuvre de l’automatisation pour l’utilisation de méthodes de connexion sécurisées à l’échelle de l’entreprise présente plusieurs avantages. En automatisant les processus de connexion sécurisée, les organisations peuvent rationaliser les opérations, éliminer les erreurs humaines et garantir la cohérence entre tous les systèmes. Cela conduit à une sécurité renforcée, car les systèmes automatisés peuvent s’adapter rapidement aux nouvelles menaces et vulnérabilités sans avoir recours à une intervention manuelle.
L'automatisation réduit également la charge administrative sur IT équipes. Avec des outils comme RemoteToPC, IT Le personnel peut ainsi se concentrer sur des tâches stratégiques plutôt que sur des contrôles de sécurité de routine, ce qui permet une utilisation plus efficace des ressources. RemoteToPC offre une suite complète de fonctionnalités qui intègrent l'automatisation aux solutions d'accès à distance, assurant une gestion transparente des connexions sécurisées. Par exemple, sa fonction d'accès sans surveillance permet IT Des équipes pour gérer des systèmes distants sans avoir besoin d'une supervision directe, ce qui rationalise encore davantage les opérations.
Différents outils et logiciels facilitent l’automatisation de la sécurisation des connexions :
- RemoteToPC: Offre des capacités d'accès à distance robustes avec des outils de surveillance et de gestion intégrés. Sa fonction de sélection en masse permet IT Le personnel peut ainsi effectuer simultanément plusieurs actions sur des ordinateurs distants, ce qui permet de gagner du temps et de l'énergie.
- Outils de gestion de configuration : Des logiciels comme Ansible ou Puppet peuvent automatiser le déploiement et la configuration de protocoles sécurisés sur les serveurs.
En exploitant ces outils, les entreprises créent un cadre automatisé pour des connexions sécurisées, leur permettant de réagir rapidement aux menaces potentielles tout en maintenant des performances optimales. Cela garantit que les mesures de sécurité sont à jour et efficaces sur l'ensemble du réseau de l'entreprise.
Conclusion
Dans le monde numérique d'aujourd'hui, il est essentiel de mettre en place des mesures de sécurité solides pour protéger les données sensibles contre les cybermenaces. L'un des aspects importants de cette protection est l'établissement d'une connexion sécurisée à un serveur, qui garantit la confidentialité des informations et leur protection contre toute interception.
Il existe plusieurs méthodes pour y parvenir, telles que SSH, VPN, HTTPS et autres. Les organisations peuvent choisir l'approche qui correspond le mieux à leurs besoins. Cependant, il est important de noter que le recours uniquement aux mesures de sécurité traditionnelles peut laisser certaines zones sans protection.
C'est là que des outils avancés comme RemoteToPC Ces outils offrent des solutions complètes qui vont au-delà des fonctionnalités de base, intégrant des fonctions telles que l'authentification à deux facteurs et la surveillance en temps réel pour une sécurité renforcée.
RemoteToPC se distingue de la concurrence en proposant un logiciel d'accès à distance fiable et abordable, spécialement conçu pour les entreprises et les fournisseurs de services gérés (MSP). IT Elle s'adresse aux consultants et aux petites entreprises. Ce qui la distingue, c'est son expérience en matière de développement au sein de startups de haute technologie, lui permettant de répondre aux exigences spécifiques des connexions sécurisées grâce à des outils de gestion intégrés.
L'un des aspects essentiels de la gestion de l'accès au serveur est de savoir qui dispose d'un accès RDP (Remote Desktop Protocol) à votre serveur. Ces informations sont essentielles pour maintenir la sécurité et garantir que seules les personnes autorisées peuvent y accéder. Si vous recherchez des conseils sur la façon d'établir une connexion sécurisée à un serveur, l'utilisation d'outils modernes vous apportera une tranquillité d'esprit et une protection de premier ordre.