Sécurité d'accès à distance

Logiciel d'accès à distance sécurisé

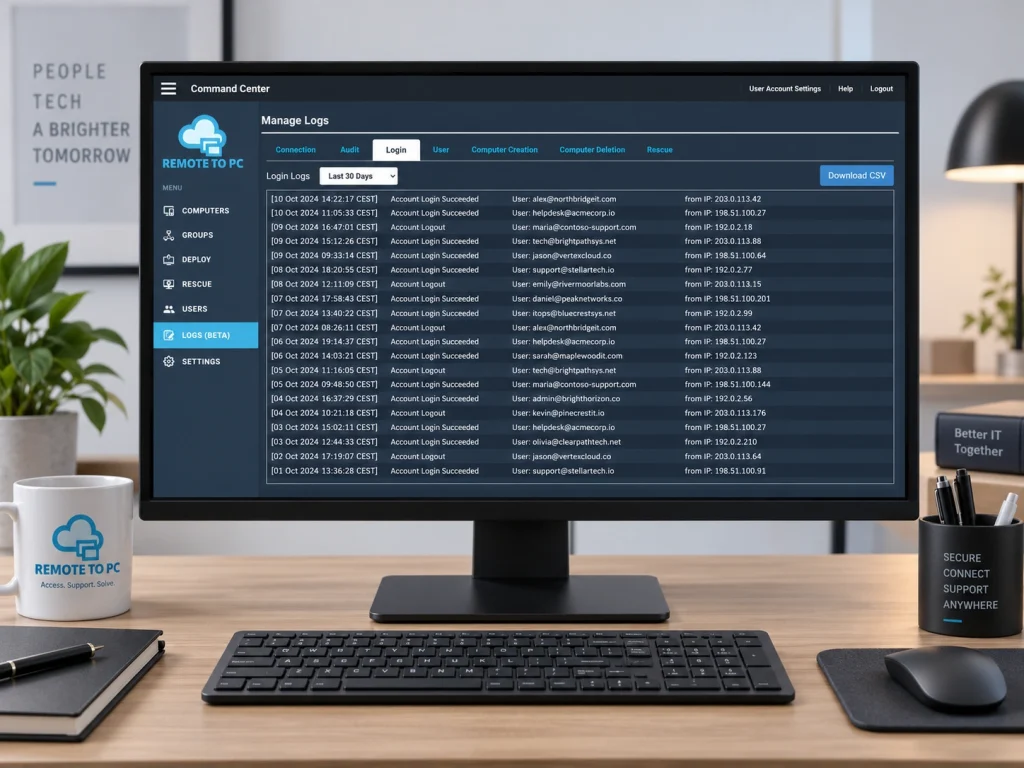
Protégez les connexions à distance grâce à des contrôles d'accès sécurisés, des sessions chiffrées, des journaux d'activité des comptes et des outils conçus pour vous aider. IT Les équipes gèrent les accès avec confiance.


Fichiers journaux pour l'accès à distance

Est-ce sécurisé?

At RemoteToPC La sécurité est primordiale pour nous. Nos serveurs à sécurité renforcée hébergent notre site web sécurisé (protégé par SSL) où vous pouvez consulter des indicateurs et lancer des sessions de bureau à distance depuis votre centre de commande privé. De plus, nous savons qu'il est essentiel de respecter les normes du secteur telles que PCI, RGPD et HIPAA. Un logiciel de bureau à distance conforme à la norme HIPAA est une norme de sécurité importante. RemoteToPC Nous sommes fiers de proposer des niveaux de sécurité de type « zéro confiance » et multicouches, allant au-delà du chiffrement standard de niveau entreprise.

Authentification à 2 facteurs pour l'accès Web, local et sur smartphone (en plus de votre identifiant et de votre mot de passe, vous utiliserez un code supplémentaire de votre smartphone).

Toutes les sessions d'accès à distance s'effectuent via des tunnels chiffrés par cryptographie avancée 256-AES + Poly 1305 AEAD, dépassant les niveaux de chiffrement de niveau entreprise. Par défaut, un mot de passe d'accès unique est défini pour chaque ordinateur hôte. Il peut être remplacé ou cumulé avec un identifiant Microsoft pour chaque ordinateur hôte distant afin de renforcer la sécurité.

Certains de nos concurrents relaient tous vos tunnels distants via leurs serveurs. Pas nous! Plus de 97 % de nos connexions à distance sont directes en Peer-to-Peer. Nous ne relayons que lorsqu'il n'y a pas d'autre moyen. Nous sommes une entreprise américaine et nous nous soucions de votre confidentialité et de votre sécurité.

POLITIQUE DE CONFIDENTIALITÉ

At RemoteToPC Nous comprenons votre préoccupation concernant la sécurité et la confidentialité de vos informations. C'est pourquoi nous mettons tout en œuvre pour les protéger.

CONFORMITÉ PCI

La norme de sécurité des données de l'industrie des cartes de paiement (PCI DSS) est une norme de sécurité des informations destinée aux organisations qui gèrent des cartes de crédit de marque provenant des principaux systèmes de cartes. La norme a été créée pour renforcer les contrôles sur les données des titulaires de carte afin de réduire la fraude par carte de crédit. La conformité PCI est requise pour les organisations qui stockent, gèrent et traitent les informations des titulaires de carte.

RemoteToPC n'est pas une solution de paiement et nous ne stockons pas les données de carte de crédit ou financières de nos utilisateurs dans notre système. RemoteToPC Nous utilisons le prestataire tiers Stripe pour stocker et gérer les données des titulaires de carte et effectuer les transactions en ligne. Nous assurons une connexion sécurisée avec notre prestataire de paiement conforme à la norme PCI afin de garantir la conformité.

GDPR CONFORMITÉ

Le règlement général sur la protection des données (RGPD) de l'UE (5) vise à harmoniser les lois sur la confidentialité des données dans toute l'Europe, à protéger et à responsabiliser la confidentialité des données de tous les citoyens de l'UE, et à remodeler la manière dont les organisations de la région abordent la confidentialité des données. Après quatre années de préparation et de débat, le RGPD a finalement été approuvé par le Parlement européen le 14 avril 2016 et est entré en vigueur le 25 mai 2018.

Nous nous engageons à respecter le RGPD et nos services sont conformes à la réglementation en vigueur. Compte tenu de la nature de RemoteToPC Les services permettant l'accès à distance aux bureaux, la surveillance et les alertes relatives à l'état des ordinateurs, ainsi que les services de surveillance et de gestion à distance, vous permettent, en tant que client, d'accéder aux systèmes informatiques et, entre autres, de transférer des fichiers d'un ordinateur à un autre. Le RGPD s'applique à la protection des données de tous les citoyens de l'UE résidant dans l'Union européenne. Vous devez prendre connaissance de ce règlement et des responsabilités de votre entreprise, notamment en matière de contrats clients et de conformité au RGPD pour l'accès et la surveillance des systèmes informatiques situés dans l'UE.

CONFORMITÉ HIPAA

La loi HIPAA (Health Insurance Portability and Accountability Act) établit des normes pour protéger l'intégrité, la confidentialité et la disponibilité des informations des dossiers médicaux électroniques. Pour les clients recherchant un logiciel d'accès à distance conforme à la loi HIPAA. RemoteToPC ne traite, ne stocke ni n'a aucun accès aux données informatiques des utilisateurs, telles que les données des patients ou les dossiers médicaux. Par conséquent, RemoteToPC ne doit pas être considéré comme votre partenaire commercial. Aucun produit ni solution ne peut à lui seul garantir la conformité HIPAA d'une organisation. Cependant, utilisé correctement, RemoteToPCCette solution peut aider les organisations à respecter les directives HIPAA relatives à la confidentialité et à la sécurité de l'accès à distance aux informations de santé et peut être intégrée à un système plus vaste pour garantir la conformité à la loi HIPAA. Voici quelques points importants à retenir :

Toutes ces mesures devraient vous aider à garantir que RemoteToPC peut être déployée en toute sécurité au sein de votre organisation sans affecter la conformité HIPAA.

La meilleure façon d'apprendre à connaître RemoteToPC c'est de l'essayer gratuitement.

Démarrez votre essai gratuit de deux semaines dès maintenant et découvrez pourquoi nous pensons que vous allez adorer. RemoteToPC.